

2026中小企業資安防踩雷指南:API Key與密碼外洩防護
給老闆的 3 分鐘重點:
AI 寫程式、自動化工具、外包開發,確實能幫中小企業省時間、降成本、快速做出系統。但 API Key、資料庫密碼、第三方服務金鑰如果被寫進程式碼、LINE 群、Notion 文件或外包商交付檔案,公司就可能在不知不覺中把數位系統的大門鑰匙交出去。
這篇文章不講艱深資安術語,只幫中小企業與新創老闆看懂三件事:AI 為什麼讓金鑰外洩更常見、哪些內部地方最容易藏風險,以及發現外洩後到底要怎麼補救。
一、你的 API Key,昨天可能已經被撿走了
1.1 先說一個不那麼舒服的事實
先說一個不那麼舒服的事實:你公司後台的密碼,可能已經出現在某個陌生人的自動化腳本裡。
這不是誇大。根據 GitGuardian 今年發布的《The State of Secrets Sprawl 2026》報告,光是 2025 年一整年,研究團隊就在公開的 GitHub 程式碼提交裡找到了 2,865 萬個新的硬編碼機密,比 2024 年多了 34%。這個數字不是累積五年的總量,是單單 2025 年新增的量。
你可以把 API Key、資料庫密碼、第三方服務金鑰想成是公司數位系統的一把把鑰匙。只要有人撿到其中一把,他不需要破解你的防火牆,直接開門進來就好。有人進去之後能做什麼,取決於那把鑰匙能開哪些門:讀取客戶資料、搬走訂單記錄、刷爆 AI 服務的用量額度,甚至把你的主機當跳板去攻擊別人。
1.2 這篇文章要幫你搞懂的事
這篇文章要幫你搞懂的只有兩件事:為什麼 AI 普及之後這個風險變得更具體,以及你今天就能做什麼。
二、為什麼中小企業老闆要管這件事?
2.1 駭客不一定是特別針對你
很多老闆的第一個想法是:「駭客應該不會特別針對我們這種規模的公司吧?」
這個判斷以前大概說得過去,但現在不一定。
問題在於,現代攻擊方式很多時候根本不需要「針對」誰。駭客用自動化工具大量掃描公開的程式碼、容器設定檔、CI/CD 腳本、對外服務,只要掃到有效的金鑰,工具就自動去測試能不能用。整個過程像機器在路上掃地,你的鑰匙只要剛好掉在那條路上,就會被撿走。沒有人特別盯著你,你只是剛好在掃描範圍裡。
2.2 中小企業最常讓鑰匙掉在路上的習慣
中小企業有幾個特別容易讓鑰匙掉在路上的習慣:老闆催著要快點上線、工程師壓力大什麼都先跑起來再說、外包商交付完就不見了、文件散落在各種地方沒有人管。每一個動作本身都不是惡意的,但加在一起,就是資安事件最常見的起點。
三、參考圖表 1:公開 GitHub 機密外洩快速增加
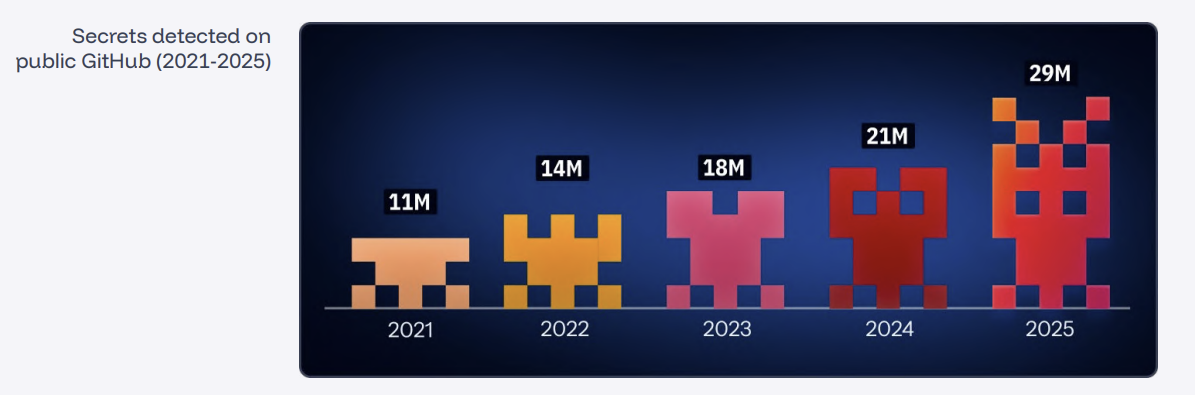
圖表來源: GitGuardian《The State of Secrets Sprawl 2026》,第 4 頁, 2021 到 2025 年公開 GitHub 機密外洩數量成長圖。
這張圖呈現 2021 年到 2025 年公開 GitHub 上被偵測到的機密數量成長。報告指出,2025 年新增 2,865 萬個硬編碼機密,年增 34%。老闆可以把這張圖放在文章前段,讓讀者一眼看懂,這不是少數工程師犯錯,而是整個軟體開發環境正在加速外洩。
四、地雷一:AI 幫你寫程式,但它不知道哪把鑰匙不能外借
4.1 AI 的目標是讓程式跑起來,老闆的目標是讓公司不出事
AI 寫程式的問題,說到底很簡單:它的目標是讓程式跑起來,你的目標是讓公司不出事。這兩件事大多時候方向一致,但在處理金鑰和密碼的時候,差異就會浮出來。
你叫 AI 幫你串接 Supabase、Firebase、OpenAI、簡訊服務或金流,它為了讓範例能執行,會直接把金鑰塞進程式碼裡。員工看到功能正常,就複製、貼上、推上 GitHub、部署到正式環境。整個過程沒有一個人覺得自己做錯什麼,但公司的大門鑰匙就這樣出去了。
4.2 AI 協作提交的外洩比例更高
GitGuardian 的報告特別追蹤了 Claude Code 共同作者提交的程式碼紀錄。結果顯示,這類由 AI 協作產出的提交,含有外洩機密的比例是 3.2%,整體公開提交的平均值是 1.5%,大約高出一倍。這個落差在 2025 年上半年最為明顯,在 Claude Sonnet 4.5 改版後才逐漸收斂。
報告也特別強調,AI 工具是工具,最終決定要不要把那段程式推出去的人,還是工程師本身。問題出在大多數公司沒有建立一個在推出去之前多看一眼的流程。技術本身持續在進步,但流程的把關沒有辦法靠工具自動完成。
4.3 表格一:AI 寫程式最容易踩到的 5 個坑
| 常見場景 | 老闆聽得懂的風險 | 實際可能外洩的東西 | 立刻能做的事 |
| 用 AI 做網站、預約系統、會員系統 | 系統上線很快,但鑰匙可能直接寫在程式碼裡 | API Key、資料庫密碼、SMTP 密碼 | 上線前請工程師搜尋 key、password、token、secret |
| 用 AI 串接 Supabase、Firebase、PostgreSQL | 資料庫如果權限太大,被撿到就可能被讀寫 | 資料庫連線字串、Service Role Key | 金鑰放環境變數,不要放在前端程式 |
| 用 AI 串接 OpenAI、Perplexity、Brave Search、Firecrawl | 被盜用後可能被刷 API 額度 | AI 服務 API Key | 設定用量上限與異常通知 |
| 用 AI 寫自動化爬蟲或寄信流程 | 郵件帳號、SMTP、爬蟲服務可能被濫用 | Gmail App Password、SMTP 密碼 | 為自動化流程開專用帳號,不共用老闆主帳號 |
| 用外包商快速交付 MVP | 外包商可能把你的金鑰放在自己測試環境 | 客戶資料庫密碼、GitHub Token、部署金鑰 | 合約要求交付後撤銷舊金鑰、重發新金鑰 |
表格製作:夢想製作
表格說明:
這張表的重點不是嚇老闆,而是把「技術問題」翻成「公司管理問題」。AI 寫程式可以繼續用,但不能用老闆口頭交代的方式控管。只要牽涉帳號、金鑰、密碼、資料庫,最好都有一張清單、一個負責人、一個更換紀錄。
4.4 圖表 2:Claude Code 輔助提交外洩率高於整體平均
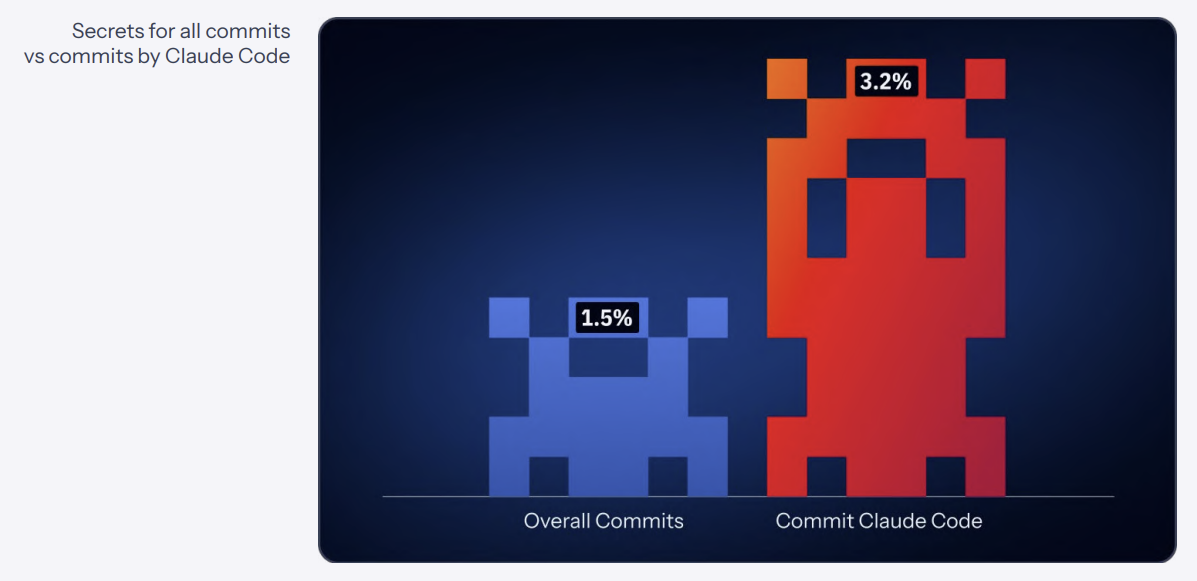
圖表來源: GitGuardian《The State of Secrets Sprawl 2026》,第 14 頁「Secrets for all commits vs commits by Claude Code」,Claude Code 輔助提交與整體公開提交的機密外洩率比較。
這張圖比較整體公開提交與 Claude Code 共同作者提交的機密外洩比例。整體平均為 1.5%,Claude Code 共同作者提交為 3.2%。這張圖很適合放在「AI 寫程式不是不能用,而是要有檢查流程」這一段後面,讓老闆理解風險不是感覺,是有資料支持。
五、地雷二:你以為放在公司內部就安全,報告說差遠了
5.1 內部程式庫反而更容易藏密碼
「我們的程式碼不是放在公開 GitHub 上,外面的人看不到。」
這個邏輯本身沒有錯,但問題在於攻擊者的目標從來不限於公開 GitHub。
GitGuardian 的報告給了一個讓很多工程師都皺眉頭的數字:在他們監測的內部程式庫中,含有硬編碼機密的比例高達 32.2%,公開程式庫只有 5.6%,兩者相差將近六倍。內部的反而更髒。
5.2 LINE、Slack、Notion、Google Docs 也可能是破口
這其實很符合人性。放在公開地方的東西,寫的人會小心;放在公司內網、私有 repo、內部 Slack 頻道,感覺「反正只有自己人看」,就隨手貼了密碼、在工單裡附上連線字串、截圖後台帳號傳給同事。這些地方沒有任何掃描機制在保護你,也沒有 GitHub Push Protection 在攔截。
更麻煩的是,報告指出有 28% 的機密外洩完全不是從程式碼來的,而是從 Slack、Jira、Confluence 這類協作工具洩出去的。而且從這類工具洩出的機密,被評為「關鍵等級」的比例,比從程式碼端洩出的還高出 13 個百分點。道理也不難想:在 Slack 上應急分享密碼的場景,通常都是出事的當下,用的都是最重要、最有效的那把鑰匙。
對台灣中小企業來說,可能沒有 Slack,但有 LINE 群組;可能沒有 Confluence,但有共用的 Notion 頁面和 Google Docs。只要有人在上面貼過密碼,風險就在那裡,不會因為時間過了就消失。
六、地雷三:發現外洩然後把那段刪掉,這樣不夠
6.1 刪掉外洩內容,不等於鑰匙失效
收到通知說有密碼洩漏時,很多人的第一反應是把那段程式碼刪掉,或把那則 Slack 訊息刪掉,覺得事情就結了。
但刪掉的只是「你看得到的那把鑰匙的位置」,鑰匙本身還是有效的。有沒有人在你發現之前就複製走了,你不知道。
6.2 真正要做的是撤銷、重發、查紀錄
GitGuardian 每年都會回頭重測舊資料。他們把 2022 年被確認為有效的外洩機密,拿到 2026 年 1 月再測一次,結果超過 64% 的機密還是有效。也就是說,這些公司當年知道密碼洩出去了,但四年過去,鑰匙還是沒換,門還是開著。
撤銷舊金鑰、重新產生新金鑰、確認有沒有異常存取紀錄,這才是有意義的處理方式。聽起來很技術,但對老闆來說,其實只需要能問出以下幾個問題:
「這把金鑰是誰建立的?它能進到哪些資料?外包商現在還有沒有使用權?如果明天發現外洩,誰負責在 24 小時內換掉它?」
問得出這幾個問題,代表你的公司有最低限度的控管。問不出來,代表有人拿著你的系統鑰匙,你卻不知道是誰。
七、表格二:中小企業 30 天資安補洞檢查表
7.1 老闆可以直接交辦的檢查表
| 時間 | 檢查項目 | 老闆要問誰 | 合格標準 |
| 第 1 到 3 天 | 列出公司所有 API Key、資料庫密碼、第三方服務金鑰 | 工程師、外包商、系統負責人 | 至少知道有哪些金鑰、用途、負責人 |
| 第 4 到 7 天 | 檢查 GitHub、GitLab、Vercel、Supabase、Firebase、雲端主機 | 技術人員 | 沒有把密碼直接寫在程式碼或設定檔 |
| 第 8 到 10 天 | 搜尋 LINE、Slack、Notion、Google Docs 是否曾貼過密碼 | 專案窗口、客服、營運 | 找到就重發新金鑰,不只刪訊息 |
| 第 11 到 15 天 | 檢查外包商還有沒有後台、雲端、程式庫權限 | 老闆、PM、外包窗口 | 專案結束後權限收回,必要時重設密碼 |
| 第 16 到 20 天 | 建立金鑰命名規則與權限分級 | 技術負責人 | 測試用、生產用、外包用金鑰分開 |
| 第 21 到 25 天 | 導入上傳前掃描工具 | 工程師 | 程式提交前能掃出 secret、token、password |
| 第 26 到 30 天 | 訂出外洩處理 SOP | 老闆、技術、客服 | 24 小時內撤銷、重發、查紀錄、通知內部 |
這張表適合直接交給公司內部主管。老闆不用每天盯程式碼,只要用這張表追進度。最小目標是 30 天內知道三件事:公司有哪些鑰匙、誰拿著鑰匙、鑰匙掉了誰負責換。
老闆可以先從一件小事開始:
把公司所有 API Key、資料庫密碼、第三方服務金鑰、外包商帳號權限整理成一張表。你不需要自己懂每一個技術細節,但你一定要知道公司有哪些鑰匙、誰拿著、什麼時候該收回。
八、外包商離場之後,他的帳號還在你的系統裡嗎
8.1 外包交付後,權限常常沒收回
中小企業常見的模式是:找外包商做一個系統,驗收完、付款、對方消失,然後再找下一個人做下一個系統。
這樣做本身沒有問題,但每一個外包商在合作期間,通常都拿著一些東西離開:GitHub 的存取權、主機的部署權限、資料庫的連線密碼、後台的管理員帳號。如果你沒有在專案結束後把這些東西收回來,那些入口就一直開著,不管他有沒有惡意。
8.2 顧問公司與承包商也可能成為資安破口
GitGuardian 的報告裡特別提到顧問公司和承包商的風險。他們同時服務多個客戶,每個客戶都給了他們一些金鑰和設定。如果這家顧問公司自己的系統出問題,所有客戶的機密都可能跟著一起被帶走。
2025 年 10 月就發生了一個真實案例。駭客組織 "Crimson Collective" 從 Red Hat 顧問部門的內部 GitLab 實例拖走了 570GB 的資料,受波及的客戶組織超過 800 個,裡面包含 API 金鑰、資料庫密碼、VPN 設定,以及各種正式環境的基礎設施細節。受害名單涵蓋 Bank of America、JPMorgan Chase、IBM、Cisco、美國海軍與 NSA。攻擊者聲稱用這些憑證直接進入了客戶的基礎設施。
8.3 合約上要加的白話規範
合約上加幾條白話規範,不會讓你變成大公司,但會讓外包商知道你有在管:程式碼裡不能放正式環境密碼、不能用個人帳號保存客戶金鑰、驗收後要歸還所有權限、正式環境的金鑰要在交接後重新產生。這幾條加進去,後續出問題的機率和追責的難度都會低很多。
九、AI Agent 和 MCP,每串一個服務就多一把鑰匙
9.1 AI 自動化工具越方便,權限越要管好
很多公司現在開始用 n8n、Make、Dify,或者各種 MCP 設定讓 AI 能讀 Google Sheet、查資料庫、發 Email。這些工具確實好用,但背後的邏輯值得想清楚:你讓 AI 可以幫你做事,本質上是給了它一套鑰匙。串接越多服務,鑰匙就越多。
GitGuardian 的報告指出,2025 年整年,光是在公開 GitHub 的 MCP 相關設定檔裡,就找到了 24,008 個唯一機密,其中 2,117 個在偵測當下被確認是有效的、可以直接使用的憑證。
9.2 設定檔不能放明碼金鑰
更麻煩的是,MCP 的官方說明文件本身就有問題。很多 MCP 服務的快速入門教學,直接示範把 API Key 寫進 JSON 設定檔,或當成命令列參數傳入。官方文件這樣寫,使用者照著做,設定檔一推上 GitHub,金鑰就出去了。
如果你的公司正在導入 AI 自動化工具,有幾件事要確認:設定檔裡不能放明碼的 API Key、正式資料庫密碼不能交給任何自動化機器人使用、刪資料、匯出名單、發大量信件這類動作要保留人工確認步驟。只要連到正式環境,就需要有人在中間把關。
十、老闆今天可以做的 10 分鐘動作
10.1 直接複製這段話給工程師或外包窗口
不需要立刻買工具或找顧問。
現在就把這段話複製給你的工程師或外包商窗口:
「請幫我確認目前公司所有程式碼、GitHub、GitLab、Vercel、Supabase、Firebase、雲端主機、Notion、LINE 群、Google Docs 裡,有沒有出現 API Key、password、token、secret、資料庫連線字串。若有,請列出位置、用途、負責人,以及是否需要立即撤銷重發。」
10.2 這段話的真正效果
這段話的效果,不只在於找出問題,而是讓整個團隊知道,你現在開始在管這件事了。資安問題很多時候不是技術不懂,是沒有人問。老闆一開口問,氛圍就不一樣了。
把資安問題變成公司管理問題,提醒:
API Key、資料庫密碼、外包商權限,不只是工程師的事,也是公司管理的事。老闆不用自己寫程式,但要能追問:誰有權限?權限在哪裡?專案結束後有沒有收回?外洩後誰負責換掉?
十一、結論:AI 可以幫公司加速,但鑰匙要自己管好
11.1 AI 是槓桿,但金鑰管理是底線
AI 寫程式、自動化流程、外包開發,用得好都是有效的槓桿。這篇文章的出發點很直接:這些工具讓事情變快的同時,也讓密碼和金鑰更容易在沒有人注意到的情況下流出去。
11.2 老闆要能回答這幾個問題
管控的方法其實不複雜。你不需要懂每一個技術細節,但你需要能夠回答幾件事:公司現在有哪些 API Key 和系統密碼?這些東西放在哪裡、誰有權使用?如果今天有一把金鑰外洩,誰負責在多少時間內換掉?
這幾個問題有答案,你的資安底線就成立了。
給中小企業老闆的下一步:
今天先不要急著買資安工具,也不要只問工程師「我們安不安全」。你可以先請團隊整理一份「公司金鑰與系統權限清單」,把 API Key、資料庫密碼、外包商帳號、雲端主機權限全部列出來。
只要你開始問,很多原本藏在角落的風險就會浮出來。
十二、FAQ:中小企業老闆最常問的 5 個問題
Q1:我們只是小公司,也需要管 API Key 外洩嗎?
需要。攻擊者很多時候不是特別鎖定某家公司,而是用自動化工具大量掃描外露的金鑰,掃到就測試,測試有效就利用。規模小的公司常常因為沒有資安流程,讓金鑰散落各處,反而更容易在這種無差別掃描裡被挑到。
Q2:用 ChatGPT、Claude、Cursor 寫程式會很危險嗎?
工具本身沒有問題,危險的是把 AI 產出的程式碼直接推上正式環境,中間沒有任何人多看一眼。只要建立一個「上線前檢查 API Key、token、password、secret」的流程,風險就會大幅降低。GitGuardian 的數據顯示,Claude Code 協作提交在 2025 年下半年隨著模型改版,外洩率已經回落到接近人類基準,模型確實在進步,但這不代表流程可以省掉。
Q3:密碼曾經貼在 LINE 群裡,刪掉訊息就安全了嗎?
不夠安全。只要貼出來過,就要假設有人可能截圖或轉傳了。比較穩當的做法是直接把那組密碼作廢、重新產生一組新的,刪訊息只是讓你看起來比較整齊,密碼還是可以被使用。
Q4:外包商做完系統後,我要做哪件事最重要?
把所有權限收回來,然後把正式環境的金鑰重新產生一組。GitHub 存取、主機帳號、資料庫密碼、後台管理員帳號,逐一清點,不需要的就撤銷。這件事很少有人做,但很多事後追不到責任的資安問題,根源都在這裡。
Q5:公司沒有工程師,還能做基本防護嗎?
可以。請外包商提供一份「系統帳號與金鑰清單」,至少列出服務名稱、用途、負責人和權限範圍。接著約定兩件事:密碼不能出現在聊天紀錄和文件裡,專案結束後要收回所有權限。做到這兩件事,已經排除了很大一部分中小企業常踩的坑。
十三、參考資料
GitGuardian《The State of Secrets Sprawl 2026》
企業經營的每個階段,幾乎都會遇到需要外部資源與專業協助的時刻,只是多數人並不確定,該從哪裡開始。
關於夢想智賦|你的公司資源加速器
我們致力於成為企業成長的最佳推手,
提供一站式的企業資源整合服務。累計至今,我們已成功輔導超過 60 家企業完成創新研發佈局與經營規模擴張,累計已幫企業取得超過新 台幣 1.2 億元的政府補助資源,我們是企業轉型升級最堅實的後盾。
【資金媒合】協助申請政府補助、財務募資,讓好點子有錢執行。
【顧問陪跑】提供數位轉型工具與專業諮詢,解決經營卡關難題。
【品牌曝光】舉辦活動與媒體宣傳,讓更多人看見你的品牌。
不論你是新創公司、中小企業還是想要數位轉型,我們提供多元顧問團隊來幫你找到對的成長資源!
► 想免費獲得第一手關鍵情報資源?免費加入【官方會員】獲得會員專屬電子報+【官方LINE帳號】,最新資訊不漏接,我們陪你一起把公司做大!